A introdução do raciocínio híbrido configurável (Hybrid Reasoning with Extended Thinking) no Claude 3.7 Sonnet estabeleceu uma nova fronteira para a engenharia de sistemas de missão crítica. Pela primeira vez, arquitetos de software podem controlar programaticamente, via API, o equilíbrio exato entre latência instantânea (sub-second inference) e computação reflexiva estendida com dezenas de milhares de tokens de pensamento interno.
1. A Dualidade da Computação em Tempo de Inferência (Test-Time Compute)
Historicamente, os desenvolvedores eram forçados a uma escolha binária: utilizar modelos rápidos e baratos para tarefas cotidianas de CRUD e APIs, ou recorrer a modelos de raciocínio lentos e custosos para análises lógicas complexas.
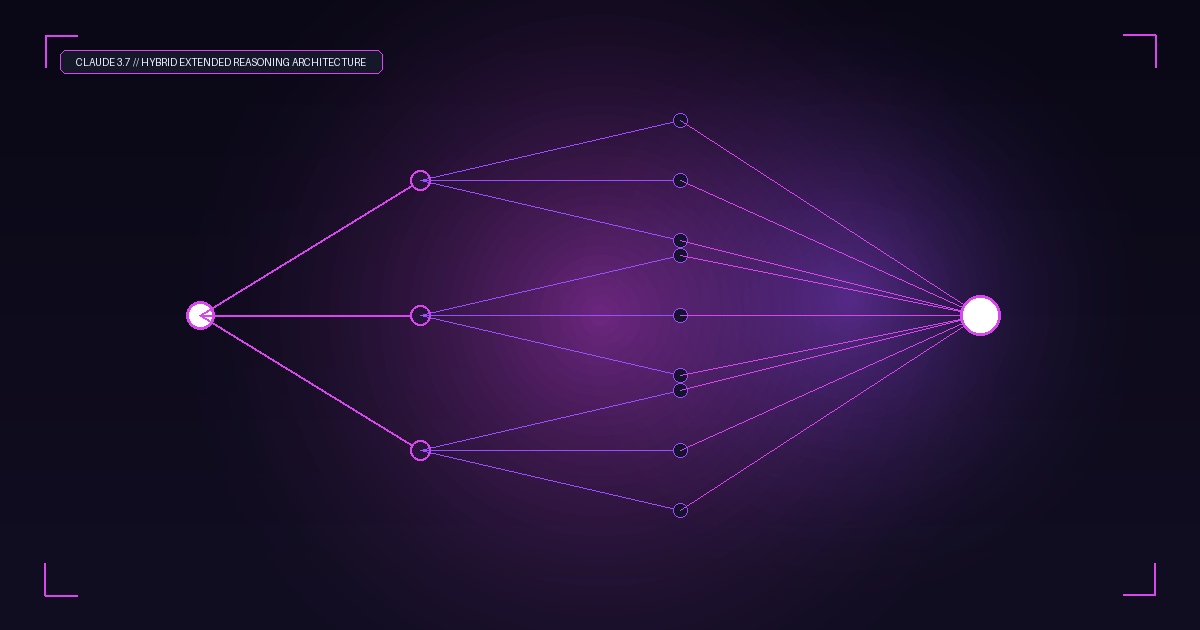
O Claude 3.7 Sonnet unifica essas duas capacidades em uma única rede neural. Por meio do parâmetro de controle de orçamento de pensamento (Thinking Budget), os engenheiros podem instruir o modelo a responder instantaneamente a requisições de baixa complexidade ou alocar até 64.000 tokens de raciocínio interno oculto para diagnosticar condições de corrida em concorrência assíncrona, refatorar repositórios monolíticos de milhões de linhas ou auditar vulnerabilidades em smart contracts.
Superação de Limites de Codificação: Em benchmarks padronizados como o SWE-bench Verified, a alocação de raciocínio estendido eleva a taxa de resolução autônoma de problemas reais do GitHub para mais de 70%, demonstrando a capacidade do modelo de simular estados de memória mentalmente antes de emitir a primeira linha de código.
2. Anatomia dos Tokens de Pensamento Ocultos (CoT Privado)
Os tokens gerados durante o pensamento estendido operam como uma cadeia de pensamento (Chain-of-Thought - CoT) oculta que precede a resposta final visível. Nela, o modelo:
- Formula hipóteses antagônicas e tenta ativamente refutar suas próprias premissas iniciais.
- Executa simulações mentais passo a passo da árvore de execução do código ou do grafo transacional.
- Detecta inconsistências lógicas antes que elas vazem para a resposta do usuário final.
3. Implementação Prática em Arquiteturas de Engenharia na Better2Better
Na Better2Better, integramos o raciocínio híbrido em nossos pipelines contínuos de verificação de software. Nossos agentes de CI/CD utilizam o modo determinístico rápido para linting e testes unitários simples, e ativam dinamicamente o raciocínio estendido quando falhas de integração complexas ou vulnerabilidades criptográficas são detectadas no código fonte.
4. Guia de Configuração do Orçamento de Pensamento
| Cenário de Aplicação | Budget Recomendado | Comportamento Operacional |
|---|---|---|
| APIs Web & Consultas Rápidas | Desativado / 0 tokens | Latência mínima p95 < 800ms, streaming instantâneo. |
| Geração de Código & Refatoração | 2.048 – 8.192 tokens | Análise de dependências, tipagem estrita e testes integrados. |
| Auditoria de Smart Contracts & Cripto | 16.384 – 32.768 tokens | Varredura de reentrância, overflow e lógica de liquidez. |
| Arquitetura de Sistemas Críticos | Até 64.000 tokens | Simulação de tolerância a falhas distribuídas e consenso. |
5. Bibliografia e Documentação Oficial
Artigos e Especificações Técnicas:
- Anthropic Technical Report (2025). Claude 3.7 Sonnet and the Emergence of Dynamic Hybrid Reasoning. Anthropic Publications.
- Wei, J., Wang, X., Schuurmans, D., et al. (2022). Chain-of-Thought Prompting Elicits Reasoning in Large Language Models. NeurIPS 2022, arXiv:2201.11903.
- Snell, C., Lee, J., Xu, K., & Kumar, A. (2024). Scaling LLM Test-Time Compute Optimally can be More Effective than Scaling Parameters. arXiv:2408.03314.
Garantia de Segurança e Auditoria Criptográfica em Agentes de IA
Implantar modelos preditivos e agentes sem uma camada de segurança defensiva é o maior risco operacional que uma empresa pode correr. Na Better2Better, nossa equipe liderada por Felipe Siqueira e a Dra. Helena Vance realiza uma revisão arquitetural profunda do seu sistema, auditando pipelines de prompt injection, isolamento de memória vetorial em sandboxes gVisor e execução em enclaves criptografados.
O que podemos fazer por você hoje?
Gostou do conteúdo? Crie seu ecossistema de agentes autônomos de IA com blindagem de segurança militar e auditoria garantida clicando aqui!
🤖 Criar Ecossistema de Agentes de IA via WhatsAppGarantia de Segurança e Auditoria Criptográfica em Agentes de IA
Implantar modelos preditivos e agentes sem uma camada de segurança defensiva é o maior risco operacional que uma empresa pode correr. Na Better2Better, nossa equipe liderada por Felipe Siqueira e a Dra. Helena Vance realiza uma revisão arquitetural profunda do seu sistema, auditando pipelines de prompt injection, isolamento de memória vetorial em sandboxes gVisor e execução em enclaves criptografados.
O que podemos fazer por você hoje?
Gostou do conteúdo? Crie seu ecossistema de agentes autônomos de IA com blindagem de segurança militar e auditoria garantida clicando aqui!
🤖 Criar Ecossistema de Agentes de IA via WhatsApp